Cybersécurité des centrales solaires : l’Allemagne demande de couper l’accès direct à Internet
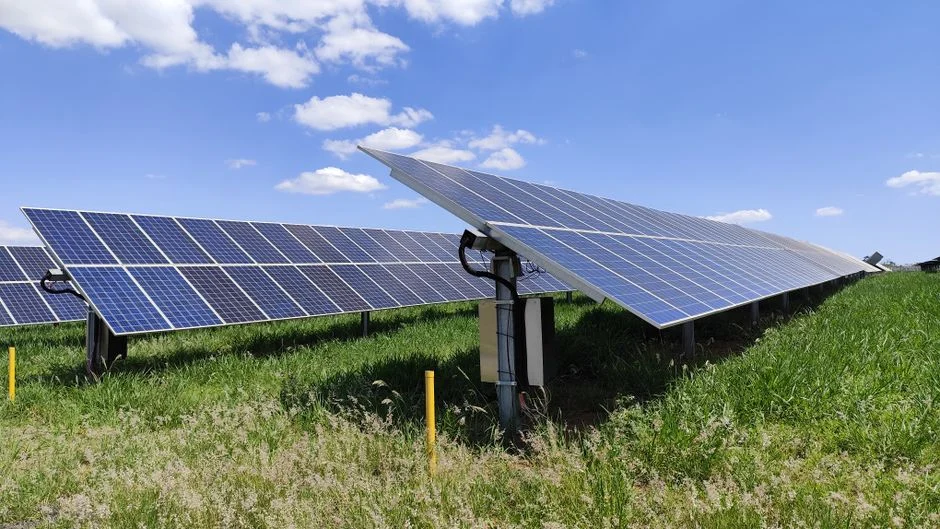
Les systèmes qui pilotent une centrale photovoltaïque ne devraient plus être joignables directement depuis Internet : c’est la principale consigne de l’Office fédéral allemand de la sécurité informatique (BSI), qui vise toutes les installations, des plus modestes aux plus grandes. L’agence demande aux exploitants de passer par des accès distants protégés, de tenir leurs équipements à jour et de contrôler régulièrement ce qui reste visible en ligne.
En bref
- Le BSI a diffusé le 13 octobre 2026 sa recommandation de cybersécurité n° 154, consacrée aux systèmes industriels (OT) reliés à Internet.
- Les petites installations sont directement concernées : centrales photovoltaïques de toute taille, parcs éoliens, petite hydroélectricité, valorisation énergétique des déchets.
- Première mesure : supprimer tout accès direct depuis Internet aux équipements de commande.
- Les accès à distance doivent passer par un VPN et une authentification multifacteur.
- Onduleurs, routeurs, pare-feu, automates et passerelles doivent recevoir leurs correctifs sans tarder.
- Un inventaire des appareils connectés et des vérifications périodiques complètent le dispositif.
Pourquoi le BSI s’inquiète des installations connectées
Une centrale solaire moderne est truffée d’électronique communicante. Côté photovoltaïque, le BSI range dans le périmètre les onduleurs, les automates, les passerelles de supervision, le matériel réseau, les systèmes SCADA de contrôle et d’acquisition de données et les portails de suivi à distance.
Quand ces appareils sont exposés en ligne sans protection, un attaquant peut tenter d’y entrer, exploiter une faille déjà documentée ou modifier leurs réglages. Le risque dépasse la simple perte des courbes de production : en touchant la couche opérationnelle, une intrusion peut gêner la conduite même de l’installation.
Dans son communiqué, la présidente du BSI, Claudia Plattner, s’appuie d’ailleurs sur l’exemple français : « Les incidents en France montrent comment les cyberattaques peuvent perturber notre quotidien. »
Les mesures recommandées
Remplacer l’accès direct par un accès sécurisé
L’agence conseille de fermer les ports ouverts et de ne laisser entrer que des utilisateurs authentifiés, par un tunnel chiffré (VPN) entre leur poste et le réseau de la centrale. La double authentification ajoute une preuve d’identité en plus du mot de passe. Ces protections ne rendent pas une installation invulnérable, mais elles limitent fortement les intrusions dues à des identifiants volés ou trop faibles.
Mettre à jour tout le parc d’équipements
Deuxième levier : appliquer vite les correctifs et les nouvelles versions des logiciels. La consigne concerne la supervision comme le matériel de terrain. Laisser tourner un onduleur ou un routeur avec un micrologiciel ancien, c’est garder ouverte une faille pour laquelle la réparation existe déjà.
Savoir ce qui est visible en ligne
Enfin, le BSI demande aux exploitants de recenser leurs appareils connectés et leurs interfaces de communication, puis de vérifier à intervalles réguliers qu’aucun service d’accès à distance n’est exposé sans nécessité. Tout point faible repéré doit être corrigé.
Ce que cela change pour un exploitant photovoltaïque
Pour une centrale, ces conseils se traduisent par quelques principes d’organisation : cloisonner le réseau bureautique et le réseau qui commande les équipements, réserver la télémaintenance aux personnes et aux prestataires habilités, et inscrire mises à jour et contrôles de sécurité dans la routine d’exploitation. Une installation arrêtée ou déréglée par une attaque produit moins, ce qui pèse directement sur la rentabilité des panneaux solaires.
Les particuliers ne sont pas visés en premier lieu, mais la logique vaut aussi chez eux : un onduleur ou une application de suivi mal protégés restent une porte d’entrée. Méfiez-vous en particulier des démarchages qui proposent d’« accéder à distance » à votre installation ; notre guide sur les arnaques aux panneaux solaires recense les pièges les plus courants. En France, l’ANSSI est l’autorité de référence en cybersécurité.
Questions fréquentes
Quelles installations sont visées par la recommandation du BSI ?
Le BSI s’adresse aux exploitants de systèmes de commande industriels joignables depuis Internet, en particulier les petites installations : centrales photovoltaïques quelle que soit leur puissance, parcs éoliens, centrales hydroélectriques et unités de valorisation énergétique des déchets.
Quels équipements d’une centrale solaire sont concernés ?
Tout ce qui communique : onduleurs, automates, passerelles de supervision, routeurs, pare-feu, systèmes SCADA et plateformes de surveillance à distance.
Un VPN suffit-il à protéger une centrale photovoltaïque ?
Non. Le BSI l’associe à une authentification multifacteur, à des mises à jour rapides et à des contrôles réguliers des équipements visibles sur Internet. Ensemble, ces mesures réduisent les risques sans les faire disparaître.
En résumé
L’agence allemande de cybersécurité demande aux exploitants de centrales solaires, petites comprises, de couper l’accès direct à Internet de leurs systèmes de commande, de passer par un VPN avec double authentification, de maintenir à jour onduleurs et matériel réseau, et de vérifier régulièrement ce qui reste exposé en ligne.
Aurélien Chapuis est diplômé du Master Management et Gestion de l’Énergie de l’ESCP Business School. Expert en stratégie photovoltaïque et business developer pour PV Solaire Énergie depuis 2019, il accompagne les professionnels du secteur dans leur croissance et vulgarise les enjeux de la transition énergétique pour le grand public.


Espace d'échanges et avis
La parole est à vous !