Cybersécurité : 8 547 systèmes de parcs solaires et éoliens européens exposés en ligne
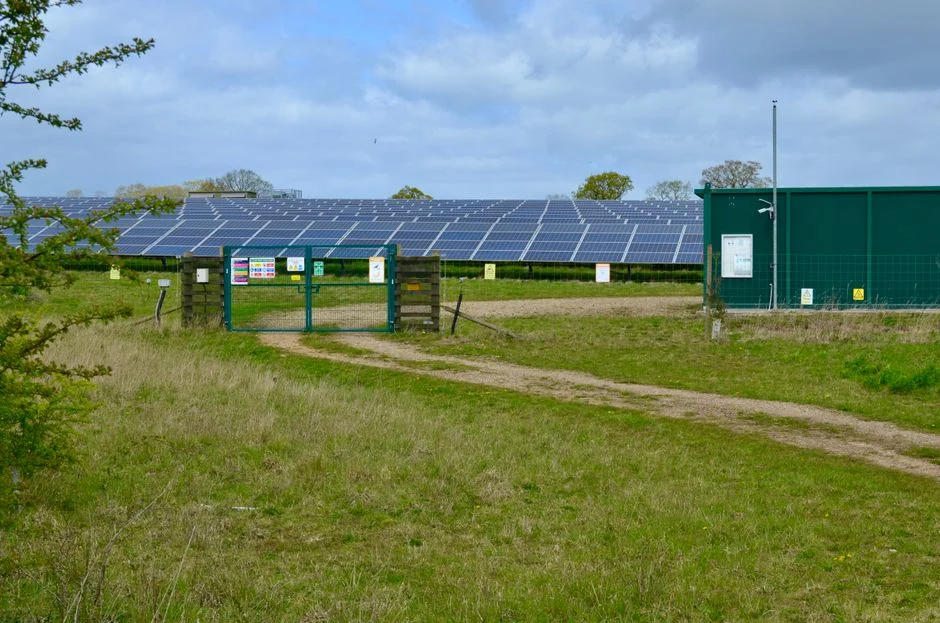
Des chercheurs ont repéré 8 547 systèmes de parcs solaires et éoliens européens accessibles depuis Internet alors qu’ils ne devraient pas l’être, dont des interfaces d’administration et des panneaux de contrôle. L’étude est signée par Modat, une entreprise de renseignement sur Internet basée à La Haye, et par le National Cyber Security Centre des Pays-Bas (NCSC-NL).
En bref
- 8 547 systèmes exposés, dont 7 942 sur des installations solaires et 605 sur des parcs éoliens.
- L’Espagne, la Grèce, l’Italie et l’Allemagne concentrent 76 % des systèmes solaires exposés.
- Certaines interfaces permettent de démarrer, d’arrêter ou de réinitialiser une éolienne.
- Les installations en toiture n’ont pas été étudiées et les chiffres sont probablement sous-estimés.
- Les chercheurs recommandent de retirer immédiatement les interfaces d’administration d’Internet.
Le solaire très majoritaire parmi les systèmes exposés
Les chercheurs ont cartographié les parcs solaires et éoliens en exploitation dans 40 pays de l’Union européenne, de l’Association européenne de libre-échange et des pays candidats, hors toitures. Ils ont trouvé des systèmes exposés dans 35 d’entre eux. Les résultats ont été présentés lors de la ONE Conference, à La Haye.
Le solaire représente 7 942 systèmes répartis dans 34 pays. L’Espagne en compte 2 766, soit 35 % du total, devant la Grèce (1 860), l’Italie (753) et l’Allemagne (672). Pour l’éolien, 605 systèmes ont été recensés dans 23 pays, avec l’Allemagne (212) et l’Italie (192) en tête.
Des chiffres sans doute sous-estimés
Un système n’a été compté que s’il pouvait être rattaché avec certitude à un site précis. Le décompte porte sur les systèmes, pas sur les panneaux ou les éoliennes : certains pilotent plusieurs turbines, voire un parc entier.
Des commandes accessibles à distance
Le rapport cite l’interface web d’une éolienne affichant sa production en temps réel et des commandes pour la démarrer, l’arrêter ou la réinitialiser, ainsi qu’un accès au serveur web de l’automate qui la contrôle. Une page de connexion indiquait même que l’identifiant par défaut était « root ».
« Ce que nous pouvons cartographier en quelques heures, un attaquant peut aussi le cartographier en quelques heures », prévient Soufian El Yadmani, fondateur et directeur général de Modat. Les chercheurs n’ont publié que des données agrégées par pays ; les exploitants concernés sont prévenus par les équipes nationales de réponse aux incidents.
Les recommandations
Le rapport conseille de retirer les interfaces d’administration d’Internet, de partir du principe que des attaquants sont déjà dans les réseaux et de mieux surveiller les équipements auxquels se connectent fournisseurs et prestataires. Pour Thomas Plank, directeur général de Tributech, cela ne suffira pas : ces sites dispersés et souvent sans personnel doivent rester connectés pour les gestionnaires de réseau, les négociants et la maintenance.
Le précédent polonais
Le rapport rappelle les attaques de décembre 2025 contre le secteur énergétique polonais, qui ont touché au moins 30 parcs éoliens et solaires. Selon CERT Polska, les attaquants sont entrés par des pare-feu exposés sur Internet, souvent sans authentification multifacteur, puis ont utilisé des identifiants par défaut. Les sites ont perdu leurs communications avec les gestionnaires de réseau, mais ont continué à produire.
En 2025, l’entreprise Forescout avait déjà recensé environ 35 000 équipements solaires aux interfaces exposées, dont 76 % en Europe. La Commission européenne étudie des restrictions visant les onduleurs de fournisseurs jugés à haut risque. Sur les bonnes pratiques, l’ANSSI publie des recommandations pour la sécurité des systèmes industriels.
Questions fréquentes
Combien de systèmes solaires et éoliens européens sont exposés en ligne ?
Modat et le NCSC-NL en ont identifié 8 547 : 7 942 sur des installations solaires et 605 sur des parcs éoliens, dans 35 pays sur les 40 étudiés.
Quels pays sont les plus concernés ?
Pour le solaire, l’Espagne, la Grèce, l’Italie et l’Allemagne concentrent 76 % des systèmes exposés. Pour l’éolien, l’Allemagne et l’Italie arrivent en tête.
Comment les exploitants de parcs solaires peuvent-ils se protéger ?
En retirant leurs interfaces d’administration d’Internet, en activant l’authentification multifacteur, en changeant les identifiants par défaut et en contrôlant les accès des prestataires.
En résumé
Des milliers de systèmes pilotant des parcs solaires et éoliens européens sont accessibles depuis Internet, parfois avec des commandes d’arrêt à distance. Après les attaques subies par la Pologne en décembre 2025, chercheurs et spécialistes appellent les exploitants à fermer ces accès et à mieux contrôler leurs réseaux.
Aurélien Chapuis est diplômé du Master Management et Gestion de l’Énergie de l’ESCP Business School. Expert en stratégie photovoltaïque et business developer pour PV Solaire Énergie depuis 2019, il accompagne les professionnels du secteur dans leur croissance et vulgarise les enjeux de la transition énergétique pour le grand public.


Aurélien CHAPUIS
09/10/2026 à 10h008 547 interfaces de parcs solaires et éoliens européens accessibles depuis Internet, dont certaines permettent d'arrêter une éolienne à distance. Et on traite encore la cybersécurité comme un sujet pour plus tard.
En Pologne, en décembre 2025, des attaquants sont entrés dans au moins 30 parcs par des pare-feu exposés et des identifiants par défaut.
La France affiche des objectifs solaires ambitieux. Je n'ai jamais vu de cap clair, ni de moyens dédiés, pour sécuriser les milliers de centrales pilotées à distance qu'elle encourage. Ce sont des exploitants et des installateurs souvent modestes qui se retrouvent seuls face à ce risque.
Faudra-t-il une attaque réussie sur notre sol pour que l'État traite la sécurité des parcs solaires comme celle d'une infrastructure critique ?